Pour les entreprises, associations, collectivités et professionnels qui utilisent ChatGPT, Gemini, Claude, Copilot, NotebookLM, Midjourney ou d’autres outils, une question devient très concrète : que faut-il réellement faire pour continuer à utiliser l’IA sans se mettre en difficulté ?
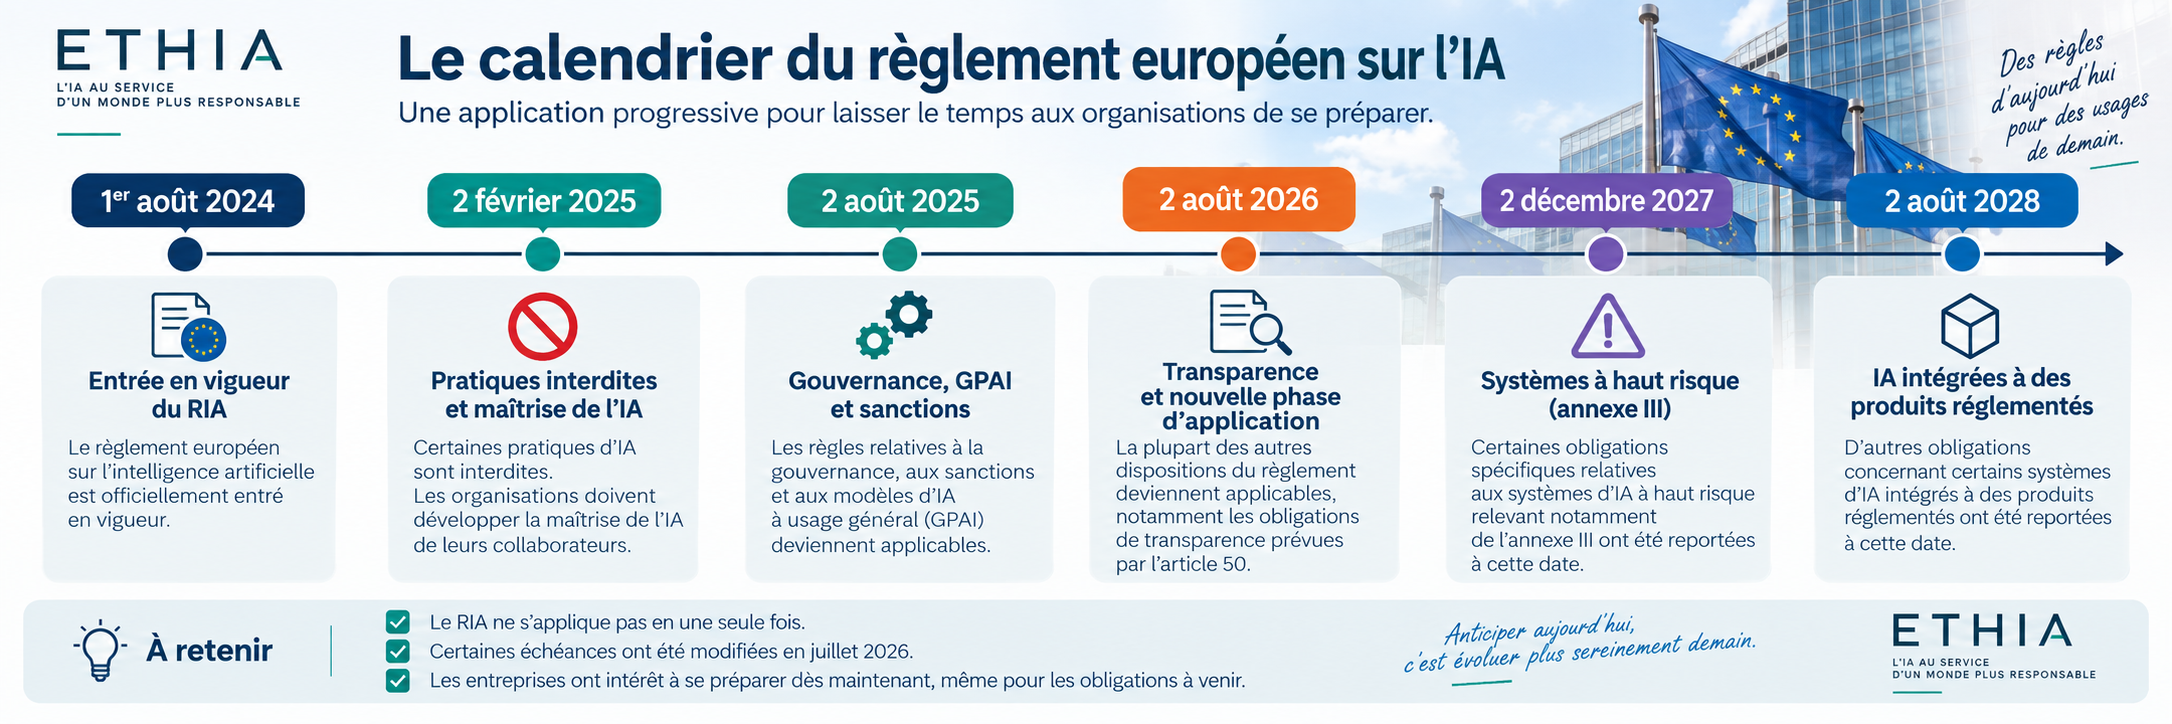
Cette date du 2 août est parfois présentée comme le début de la « phase répressive » du RIA. L’expression permet de comprendre que nous entrons dans une période où les obligations deviennent davantage contrôlables, mais elle n’est pas juridiquement exacte.
Le règlement européen sur l’intelligence artificielle, ou RIA — également appelé AI Act — est entré en vigueur le 1er août 2024. Son application a été volontairement échelonnée dans le temps.1
- Depuis le 2 février 2025, certaines pratiques d’IA sont interdites et les organisations doivent prendre des mesures pour développer la maîtrise de l’IA de leurs collaborateurs.
- Depuis le 2 août 2025, plusieurs dispositions relatives notamment à la gouvernance, aux sanctions et aux modèles d’IA à usage général sont applicables.
- Depuis le 2 août 2026, une nouvelle série importante d’obligations devient applicable, notamment les dispositions de transparence de l’article 50.2
Une réforme européenne adoptée en juillet 2026 a toutefois modifié certaines échéances concernant les systèmes d’IA à haut risque. Certaines obligations spécifiques ont été reportées au 2 décembre 2027, et d’autres au 2 août 2028.3
Êtes-vous concerné si vous utilisez simplement ChatGPT ?
Dans un cadre professionnel, très probablement.
Le RIA ne concerne pas uniquement OpenAI, Google, Microsoft, Anthropic ou les entreprises qui développent des modèles d’intelligence artificielle.
Le règlement distingue notamment le fournisseur, qui développe ou commercialise un système d’IA, du déployeur, c’est-à-dire l’organisation qui utilise un système d’IA sous sa responsabilité dans le cadre de son activité.
Une TPE qui utilise ChatGPT pour préparer ses courriers, une association qui résume des documents avec Gemini, un organisme de formation qui travaille avec NotebookLM ou une entreprise qui utilise Copilot peut donc être concerné.
Cela ne signifie pas que toutes ces utilisations présentent le même risque.
« Demander à une IA de reformuler un courriel n’est pas comparable au fait de lui confier l’évaluation d’un candidat ou une décision susceptible d’avoir des conséquences importantes sur une personne. »
C’est l’un des principes essentiels à retenir : plus l’usage peut avoir des conséquences importantes sur une personne, ses droits, sa sécurité ou ses conditions de vie, plus il doit être encadré.
Faut-il signaler chaque fois que l’on utilise une IA ?
Non.
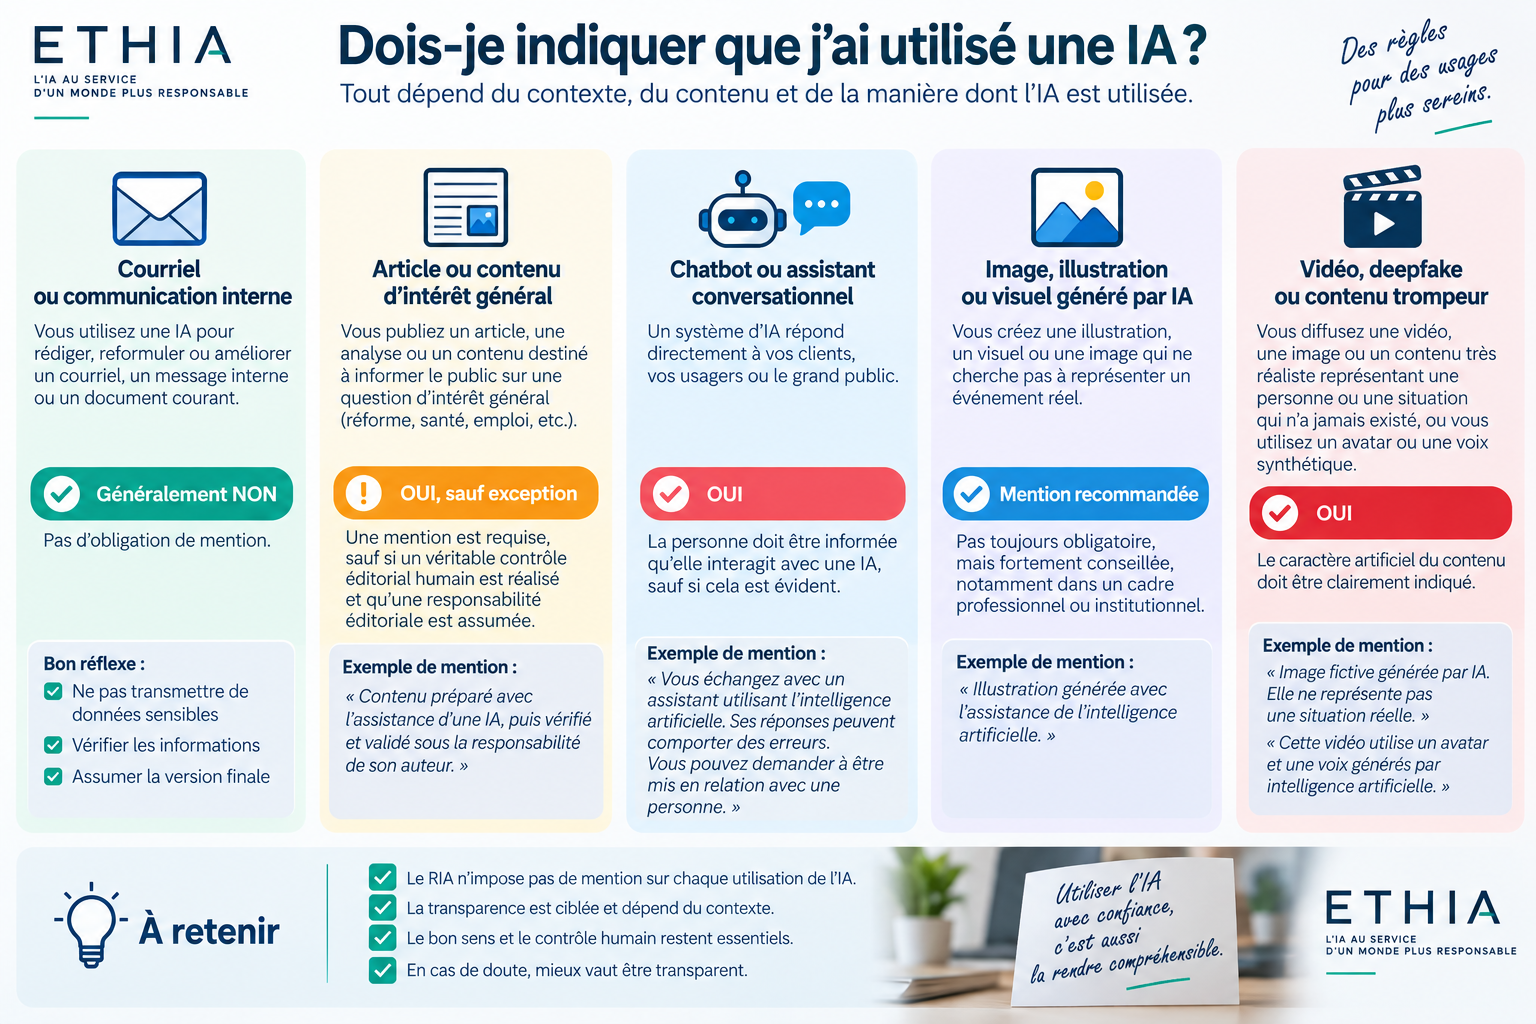
Contrairement à ce que l’on peut parfois lire, le RIA n’impose pas d’ajouter « rédigé avec ChatGPT » sur chaque courriel, compte rendu, devis ou document professionnel.
Les obligations de transparence dépendent de la situation, de la nature du contenu, des personnes concernées et de la manière dont l’IA intervient.4
Cas n° 1 — Vous utilisez ChatGPT pour améliorer un courriel
« `Vous rédigez un message à un client et demandez à ChatGPT :
« Peux-tu reformuler ce message pour le rendre plus clair et plus professionnel ? »
Vous relisez ensuite le résultat, contrôlez les informations et l’envoyez sous votre responsabilité.
Dans cette situation, vous n’avez normalement pas à ajouter : « Ce courriel a été rédigé avec une intelligence artificielle. »
En revanche, quelques réflexes restent essentiels :
- ne pas communiquer inutilement de données personnelles ou confidentielles ;
- vérifier les noms, dates, chiffres et affirmations ;
- contrôler les engagements pris dans le message ;
- assumer humainement la version finalement envoyée.
Cas n° 2 — Copilot résume une réunion
« `Utiliser Copilot ou une autre solution pour produire un compte rendu ne signifie pas qu’il faut indiquer dans chaque paragraphe que l’IA est intervenue.
En revanche, si la réunion est enregistrée ou transcrite, les participants doivent être correctement informés et les règles relatives aux données personnelles doivent être respectées.
Il faut aussi vérifier les droits d’accès au compte rendu, sa durée de conservation, les éventuelles erreurs d’attribution et le paramétrage de la solution.
Dans ce cas, le RIA n’est donc pas le seul texte à regarder : le RGPD reste pleinement applicable.
« `Cas n° 3 — Vous importez des documents dans NotebookLM
« `NotebookLM peut être extrêmement pratique pour interroger un ensemble de documents. Mais la première question ne devrait pas être uniquement : « Est-ce que l’outil sait le faire ? »
Il faut également se demander :
- les documents comportent-ils des données personnelles ?
- des informations confidentielles ou stratégiques ?
- des données médicales, financières ou sociales ?
- quelles garanties offre la version de l’outil utilisée ?
- qui pourra accéder aux données ?
- quels paramètres de conservation et de confidentialité sont appliqués ?
Le fait qu’une solution soit performante ou connue ne signifie pas qu’elle est adaptée à toutes les informations de l’entreprise.
« `Une règle simple pour les données
« `Vert : informations publiques ou sans enjeu particulier.
Orange : informations internes nécessitant des précautions.
Rouge : données sensibles ou confidentielles, informations médicales, financières, stratégiques ou couvertes par un secret.
Une donnée classée rouge ne devrait pas être communiquée à un outil qui n’a pas été préalablement évalué et autorisé pour cet usage.
« `Cas n° 4 — Vous publiez un article préparé avec une IA
« `L’article 50 du RIA prévoit une règle particulière pour certains textes générés ou manipulés par une IA lorsqu’ils sont publiés afin d’informer le public sur une question d’intérêt général.4
Cela peut concerner, par exemple, un article sur une réforme, une question de santé publique, une évolution réglementaire, l’emploi, l’environnement ou une politique publique.
Le règlement prévoit toutefois une exception lorsqu’un véritable contrôle humain ou éditorial a été réalisé et qu’une personne physique ou morale assume la responsabilité éditoriale de la publication.
Une mention peut néanmoins constituer une bonne pratique de transparence :
« Article préparé avec l’assistance d’un outil d’intelligence artificielle, puis vérifié et validé sous la responsabilité de son auteur. »
Cette mention ne remplace évidemment pas la vérification.
« `Cas n° 5 — Vous créez une illustration avec Midjourney
« `Une illustration représentant par exemple une équipe travaillant dans un bureau ne doit pas être confondue avec une fausse photographie présentée comme la preuve d’un événement réel.
Pour une illustration générique, une mention peut constituer une pratique simple et transparente :
« Illustration générée avec l’assistance de l’intelligence artificielle. »« `
Cas n° 6 — Vous produisez un deepfake réaliste
« `Vous générez une photographie montrant une personne identifiable dans une situation qui n’a jamais existé, ou une vidéo dans laquelle une personne semble prononcer des propos qu’elle n’a jamais tenus.
Nous sommes potentiellement en présence d’un hypertrucage — ou deepfake. Le caractère artificiel du contenu doit alors être signalé conformément aux règles prévues par le RIA.
« Image fictive générée par intelligence artificielle. Elle ne représente pas une situation réelle. »« `
Cas n° 7 — Un chatbot répond à vos clients
« `Lorsqu’une personne échange directement avec un système d’IA, elle doit en principe être informée qu’elle dialogue avec une machine, sauf lorsque cela est évident.4
« Vous échangez avec un assistant utilisant l’intelligence artificielle. Ses réponses peuvent comporter des erreurs. Un interlocuteur humain reste disponible. »
Présenter artificiellement le robot comme un véritable salarié peut au contraire créer une ambiguïté inutile.
« `Cas n° 8 — Vous utilisez une IA pour analyser des candidatures
« `Classer automatiquement des CV, noter des candidats, analyser un entretien vidéo ou écarter automatiquement certains profils nous fait entrer dans un domaine beaucoup plus sensible.
Certains systèmes utilisés pour le recrutement ou l’évaluation professionnelle peuvent relever des systèmes d’IA à haut risque.
Même lorsque certaines obligations spécifiques du RIA font l’objet d’un calendrier différé, le RGPD, le droit du travail et les règles relatives à la non-discrimination continuent de s’appliquer.
Une entreprise ne devrait jamais avoir à répondre à un candidat : « L’algorithme vous a écarté, mais nous ne savons pas pourquoi. »
« `Qui pourra contrôler les entreprises ?
Il serait réducteur de présenter la CNIL comme la « police de l’IA ».
En France, plusieurs autorités interviennent en fonction des secteurs concernés. La DGCCRF joue notamment un rôle dans la coordination du dispositif français de surveillance.5
La CNIL conserve néanmoins une place particulièrement importante dès lors que l’utilisation d’une IA implique des données à caractère personnel.
Elle pourra notamment s’intéresser aux questions suivantes :
- quelles données sont transmises aux outils d’IA ?
- pourquoi sont-elles utilisées ?
- les personnes concernées ont-elles été correctement informées ?
- seules les données nécessaires sont-elles traitées ?
- quelles garanties offre le fournisseur ?
- combien de temps les informations sont-elles conservées ?
- qui peut y accéder ?
- des décisions importantes sont-elles automatisées ?
- les salariés sont-ils soumis à une surveillance disproportionnée ?
Le RIA ne remplace donc pas le RGPD.
Une entreprise peut respecter certaines règles du RIA et rester en infraction avec le RGPD si elle utilise mal les données personnelles.
Un contrôle ne se limitera pas à demander votre charte IA
Télécharger un modèle de charte sur Internet et le ranger dans un dossier n’est pas une politique d’IA.
Ce qui compte est la réalité des usages.
Une organisation doit progressivement être capable d’expliquer :
- quels outils sont utilisés ;
- par qui ;
- pour quelles tâches ;
- avec quelles catégories de données ;
- avec quels comptes et quels paramétrages ;
- qui vérifie les résultats ;
- quels usages sont autorisés ou interdits ;
- comment les utilisateurs sont accompagnés ;
- comment un incident peut être signalé.
L’obligation souvent oubliée : apprendre à utiliser l’IA
Depuis le 2 février 2025, l’article 4 du RIA impose aux fournisseurs et aux déployeurs de prendre des mesures afin d’assurer un niveau suffisant de maîtrise de l’IA des personnes qui utilisent ces systèmes pour leur compte.6
Cela ne signifie pas que chaque salarié doit devenir ingénieur en intelligence artificielle.
Il doit en revanche comprendre, selon son activité :
- ce que l’outil sait faire ;
- ce qu’il ne sait pas faire ;
- qu’une réponse peut être fausse malgré une formulation très convaincante ;
- quelles données il peut transmettre ;
- quand une vérification est nécessaire ;
- quand l’intervention d’un humain devient indispensable ;
- quelles sont les règles de son organisation.
« Dire aux collaborateurs : “Vous pouvez utiliser ChatGPT, mais faites attention” ne constitue pas à lui seul une politique de maîtrise de l’IA. »
Et les sanctions ?
Le RIA prévoit des plafonds de sanctions particulièrement élevés.7
- jusqu’à 35 millions d’euros ou 7 % du chiffre d’affaires mondial annuel pour certaines pratiques interdites ;
- jusqu’à 15 millions d’euros ou 3 % du chiffre d’affaires mondial annuel pour certains autres manquements ;
- jusqu’à 7,5 millions d’euros ou 1 % du chiffre d’affaires mondial annuel pour certaines informations inexactes, incomplètes ou trompeuses communiquées aux autorités.
Ces montants sont des plafonds.
Ils ne signifient évidemment pas qu’un artisan ou une TPE recevra plusieurs millions d’euros d’amende parce que ChatGPT a reformulé un courriel.
Les sanctions doivent être effectives, proportionnées et dissuasives. La taille de l’entreprise, la gravité du manquement, sa durée, ses conséquences, la coopération avec l’autorité et les mesures prises pour corriger la situation sont notamment prises en compte.
Comment se protéger sans transformer l’entreprise en service juridique ?
Pour une TPE ou une PME, la réponse ne consiste pas nécessairement à produire des dizaines de procédures.
Il faut surtout mettre en place un cadre simple, compréhensible et réellement utilisé.
1. Cartographier les usages sans culpabiliser
La première étape n’est pas de rechercher les « mauvais usages » ou de demander qui utilise ChatGPT en cachette.
Il s’agit au contraire de comprendre comment l’IA est déjà utilisée, ce qu’elle apporte concrètement et quels problèmes elle permet de résoudre.
On peut commencer par demander :
- quelles tâches sont aujourd’hui facilitées grâce à l’IA ;
- dans quelles situations elle fait réellement gagner du temps ;
- quelles tâches sont devenues plus simples ou plus confortables ;
- quels résultats sont obtenus ;
- quels outils sont utilisés ;
- quelles données sont nécessaires pour obtenir ces résultats ;
- avec quels comptes ou versions des outils ces usages sont réalisés.
Cette approche permet de faire émerger les usages officiellement déployés, mais également les pratiques spontanées développées par les collaborateurs.
Ces usages informels ne doivent pas automatiquement être considérés comme des fautes. Ils révèlent souvent un besoin métier réel auquel l’organisation n’avait pas encore apporté de réponse.
« Comment conserver le bénéfice de cet usage tout en le rendant plus sûr, mieux encadré et conforme ? »
C’est cette question qui permet de passer d’une logique de surveillance à une logique de valorisation des usages utiles et de sécurisation des pratiques.
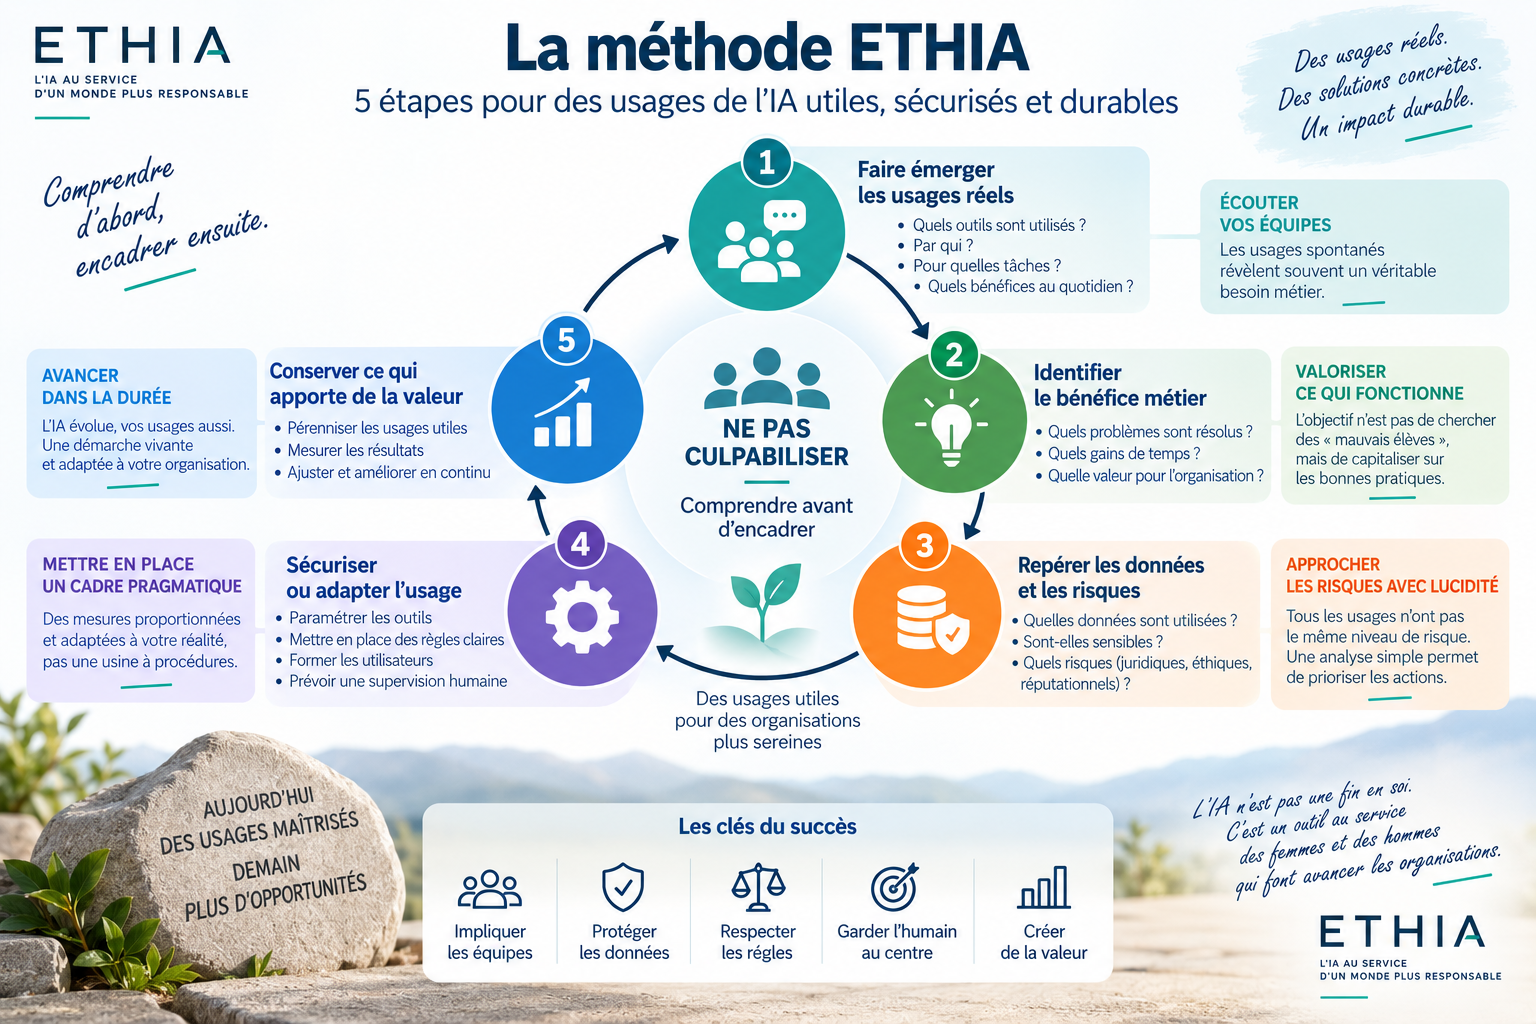
2. Identifier les usages qui nécessitent davantage de vigilance
Tous les usages n’ont pas besoin du même niveau de contrôle.
Une attention particulière doit notamment être portée aux domaines touchant :
- les ressources humaines ;
- la santé ;
- l’éducation ;
- les décisions concernant des personnes ;
- les données sensibles ;
- la biométrie et la surveillance ;
- les contenus susceptibles de tromper le public.
3. Classer les données
Une règle simple en trois niveaux — vert, orange, rouge — permet souvent aux équipes de comprendre immédiatement ce qu’elles peuvent ou non transmettre.
4. Évaluer les outils avant de les généraliser
La version gratuite utilisée avec un compte personnel et la version professionnelle ou entreprise d’un même service peuvent offrir des garanties très différentes.
Il faut regarder les conditions d’utilisation, les paramètres de confidentialité, la gestion des données, les accès, les fonctions d’administration et les engagements contractuels.
5. Garder une véritable supervision humaine
Valider mécaniquement une réponse produite par une IA n’est pas une supervision humaine.
La personne qui vérifie doit comprendre ce qu’elle contrôle, disposer des compétences et du temps nécessaires et conserver la possibilité de refuser le résultat.
6. Prévoir quelques mentions simples
Chatbot :
« Vous échangez avec un assistant utilisant l’intelligence artificielle. »
Illustration :
« Illustration générée avec l’assistance de l’intelligence artificielle. »
Deepfake :
« Image fictive générée par IA. Elle ne représente pas une situation réelle. »
Article :
« Contenu préparé avec l’assistance d’une IA, puis contrôlé et validé sous la responsabilité de son auteur. »
7. Former à partir du travail réel
Une assistante administrative, un recruteur, un formateur et un dirigeant n’ont pas les mêmes usages ni les mêmes risques.
La maîtrise de l’IA doit donc être adaptée aux situations réellement rencontrées, plutôt qu’à une liste abstraite d’obligations.
8. Garder quelques traces de la démarche
Une petite entreprise n’a pas besoin de constituer une montagne de documentation.
Elle devrait néanmoins pouvoir retrouver :
- les outils qu’elle a validés ;
- sa cartographie des principaux usages ;
- sa charte ou ses règles internes ;
- les actions de sensibilisation ou de formation ;
- les procédures applicables aux usages sensibles ;
- les mesures prises en cas d’incident.
Ce qu’il faut retenir
Le 2 août 2026 ne signifie pas :
« Toute utilisation de ChatGPT doit maintenant être déclarée. »
Il signifie plutôt :
« Une organisation doit progressivement savoir comment, pourquoi et avec quelles données elle utilise l’intelligence artificielle. »
Le véritable risque n’est pas d’utiliser l’IA.
Il est de l’utiliser sans visibilité, sans règles adaptées, sans vérification, sans protection des données et sans savoir clairement qui reste responsable.
L’objectif n’est donc pas de ralentir les usages utiles. Il est de donner aux professionnels le cadre qui leur permet de les conserver sereinement.
Les Matinales IA PRO et les Soirées IA PRO arrivent
Comprendre l’IA, ses possibilités, ses limites et les nouvelles règles qui l’encadrent devient un véritable enjeu pour les professionnels.
C’est précisément pour cela qu’ETHIA, la société que j’ai créée en juin 2026, lance les Matinales IA PRO et les Soirées IA PRO.
Deux formats de trois heures conçus pour les entrepreneurs, dirigeants, responsables de service et professionnels qui souhaitent avancer concrètement, sans jargon inutile.
Les Matinales IA PRO privilégient le présentiel afin de favoriser les échanges, les retours d’expérience et le travail collectif.
Pour ceux qui ont plus de difficultés à se libérer en matinée, les Soirées IA PRO se déroulent de 17 h 30 à 20 h 30 et combinent présentiel et distanciel.
Un participant peut ainsi rejoindre la session sur place ou simplement se connecter à 17 h 30 depuis son bureau ou son domicile.
Nous y répondrons notamment à des questions très concrètes :
- Quels outils sont adaptés à mon activité ?
- Quelles données puis-je leur communiquer ?
- Quand dois-je mentionner que j’ai utilisé une IA ?
- Que changent réellement le RIA et le RGPD pour mon entreprise ?
- Comment encadrer les pratiques déjà présentes sans freiner mes collaborateurs ?
- Comment conserver les usages qui font réellement gagner du temps tout en les sécurisant ?
L’idée n’est pas de chercher les « mauvais élèves ».
Il s’agit d’abord de comprendre ce qui fonctionne, ce qui fait gagner du temps et ce qui répond à un véritable besoin métier, puis de construire autour de ces usages un cadre adapté.
Car la bonne question n’est plus vraiment :
« Faut-il utiliser l’intelligence artificielle ? »
Dans beaucoup d’organisations, elle est déjà utilisée.
La vraie question est désormais :
« Comment en tirer pleinement parti sans exposer inutilement son entreprise, ses collaborateurs ou ses clients ? »
C’est tout l’objectif des Matinales IA PRO et des Soirées IA PRO : comprendre, identifier les usages utiles, sécuriser les pratiques et avancer avec un cadre adapté à la réalité de son organisation.
« `Cet article a été préparé avec l’assistance de ChatGPT pour la recherche documentaire, l’organisation des sources, la structuration du contenu et certaines reformulations destinées à rendre les informations juridiques plus accessibles.
L’angle éditorial, la méthode proposée, les exemples professionnels et les conclusions sont placés sous la responsabilité de Yann EDWIGE. Le contenu a été relu, vérifié, corrigé et validé avant publication.
« `Références et sources
-
« `
-
Règlement (UE) 2024/1689 du Parlement européen et du Conseil du 13 juin 2024,
établissant des règles harmonisées concernant l’intelligence artificielle.
https://eur-lex.europa.eu/eli/reg/2024/1689/oj/fra -
Commission européenne — Cadre réglementaire européen relatif à l’intelligence artificielle.
https://digital-strategy.ec.europa.eu/en/policies/regulatory-framework-ai -
Union européenne — Règlement modificatif publié en juillet 2026,
relatif notamment au calendrier d’application de certaines obligations.
https://eur-lex.europa.eu/legal-content/EN/TXT/HTML/?uri=OJ:L_202601744 -
Article 50 du règlement (UE) 2024/1689 — Obligations de transparence.
https://eur-lex.europa.eu/eli/reg/2024/1689/oj/fra -
DGCCRF — IA : coordination de l’action des autorités de surveillance en France.
https://www.economie.gouv.fr/dgccrf/actualites-dgccrf/ia-la-dgccrf-coordonnera-laction-des-autorites-de-surveillance-en-france -
Commission européenne — AI literacy, questions et réponses sur l’article 4 du RIA.
https://digital-strategy.ec.europa.eu/en/faqs/ai-literacy-questions-answers -
Article 99 du règlement (UE) 2024/1689 — Sanctions administratives.
https://eur-lex.europa.eu/eli/reg/2024/1689/oj/fra -
CNIL — Entrée en vigueur du règlement européen sur l’IA : premières questions-réponses.
https://www.cnil.fr/fr/entree-en-vigueur-du-reglement-europeen-sur-lia-les-premieres-questions-reponses-de-la-cnil -
CNIL — Questions-réponses sur l’utilisation d’un système d’intelligence artificielle générative.
https://www.cnil.fr/fr/les-questions-reponses-de-la-cnil-sur-lutilisation-dun-systeme-dia-generative
« `
Cet article propose une information générale et pédagogique sur le règlement européen sur l’intelligence artificielle. Il ne constitue pas une consultation juridique individualisée.